Sequência de autenticação de mensagem
Descubra como as diferentes autenticações de mensagem são processadas no Sophos Email Security.
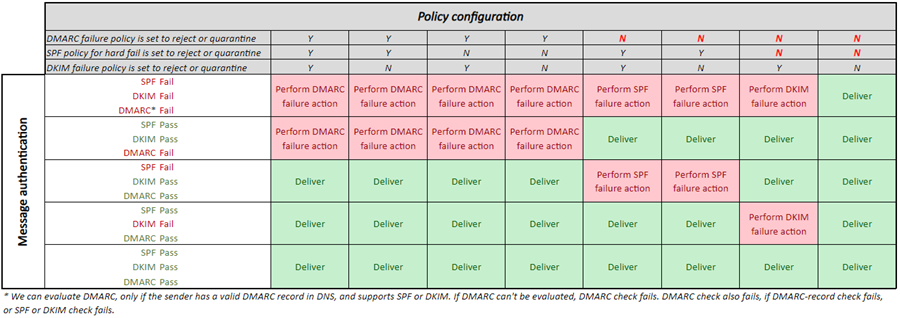
A autenticação de mensagem compreende três verificações: DMARC, SPF e DKIM, que são executadas na ordem em que estão listadas. A verificação DMARC depende das verificações SPF e DKIM. O DMARC só pode ser avaliado se o remetente tiver um registro DMARC válido no DNS e suportar a verificação SPF ou DKIM. Para executar a verificação DMARC, são executadas as verificações SPF e DKIM, independentemente das opções com falha configuradas na política. Se nem a verificação SPF nem a DKIM forem aprovadas, a verificação DMARC será reprovada.
Se a sua política de Segurança de Email aplicar as ações Quarentena ou Rejeitar às verificações de DMARC, SPF e DKIM, e o e-mail passar por todas essas verificações, as verificações de anomalia de cabeçalho não serão processadas e o e-mail será entregue.
Se o DMARC, SPF ou DKIM falhar, a ação de Quarentena ou Rejeitar será aplicada e não continuará a processar.
Se várias condições de tipo de falha estiverem configuradas, o Sophos Email as verifica de cima para baixo e aplica a primeira correspondência.
Para obter mais informações sobre essas verificações, consulte:
Fluxograma de Autenticação de mensagem
O fluxograma a seguir mostra a ordem em que as autenticações de mensagens são realizadas em diferentes cenários e o que acontece quando cada autenticação de mensagem é aprovada ou reprovada.
Nota
Você pode clicar na imagem para abrir uma versão com resolução mais alta.
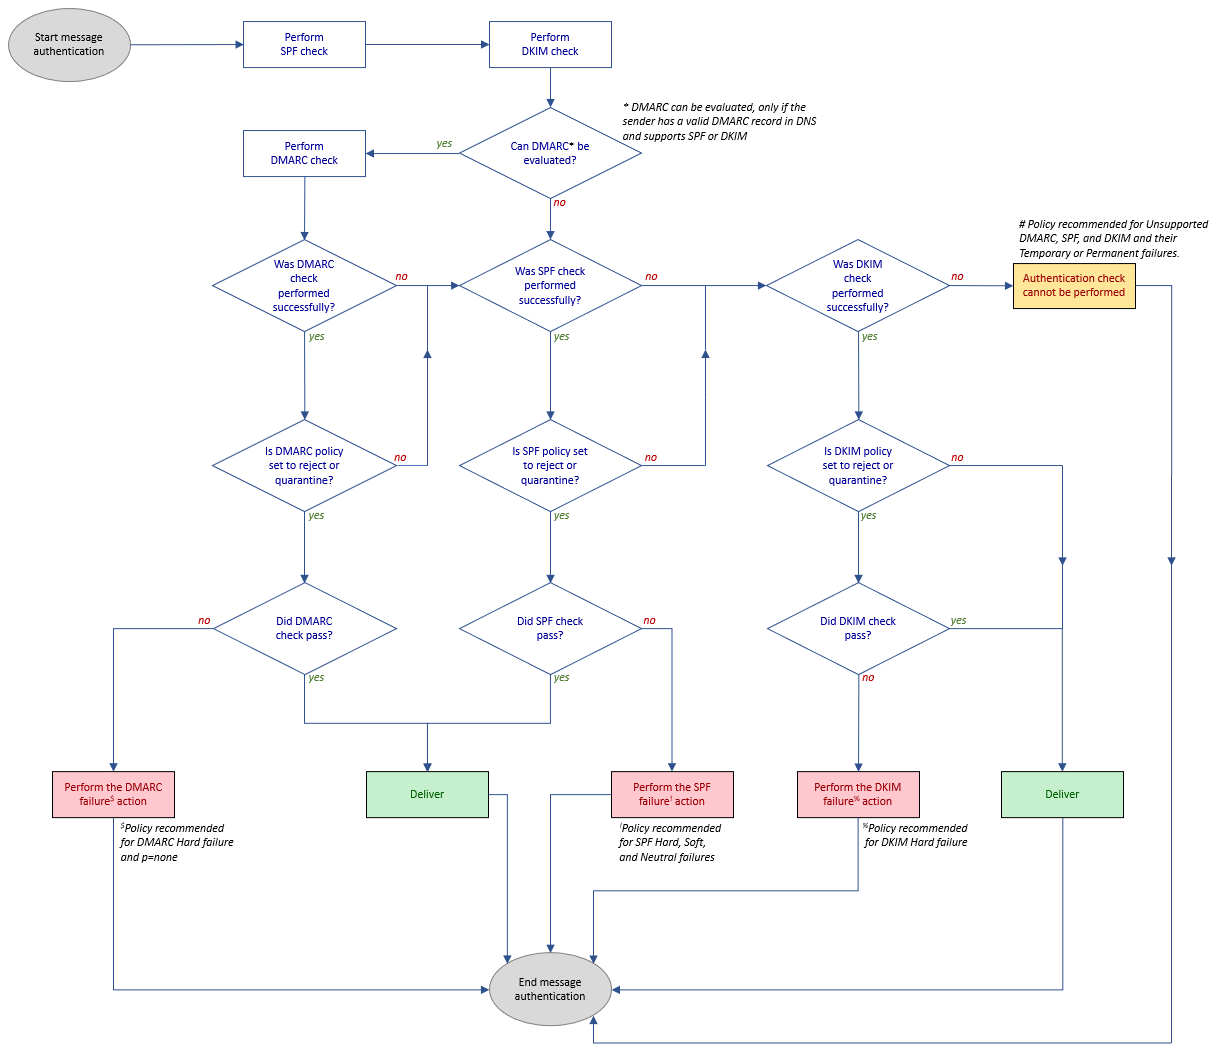
Tabela de decisão de Autenticação de mensagem
A tabela de decisão a seguir mostra as ações tomadas para cada combinação de configuração da política e o resultado da verificação.
Nota
Você pode clicar na imagem para abrir uma versão com resolução mais alta.