Proteção de URL e código QR
Em Proteção de URL e código QR, você pode escolher o que acontece com as mensagens que contêm links ou códigos QR mal-intencionados.
Nota
Se um e-mail tiver um link que aparece na lista de URLs criminosas da Internet Watch Foundation (IWF), temos a obrigação legal de deletar o e-mail. Também somos legalmente proibidos de exibir o link em qualquer lugar do Sophos Central, inclusive no Histórico de mensagens. Consultar IWF: Lista de URLs](https://www.iwf.org.uk/our-technology/our-services/url-list/).
Nós sempre apagamos esses e-mails. Nós não usamos as configurações nas suas políticas do Email Security.
Para agilizar o processamento de e-mail e evitar atrasos, a proteção contra URL interrompe a varredura de uma mensagem quando encontra um grande número de URLs. Por motivos de segurança, não publicamos o limite que usamos.
Para maior segurança, uma mensagem com muitas URLs é colocada em quarentena e marcada como Não suscetíveis à varredura/URLs excessivas. Essa medida de segurança ajuda a impedir que invasores ocultem URLs maliciosas entre um grande número de URLs em uma mensagem. Dado o risco, a Configuração de Varredura de e-mails cancelada na configuração da política de segurança de e-mail e remetentes permitidos não pode prevenir a proteção contra URL.
O Sophos Email também faz a varredura dos códigos QR encontrados no corpo do e-mail e em anexos, como formatos comuns de arquivos e imagens. Se um código QR contém uma URL, a extraímos e aplicamos a mesma lógica de detecção e ações da política que usamos para URLs regulares. Você pode ver as URLs extraídas na guia URL na página Detalhes da mensagem no relatório Histórico de mensagem. Verificamos se a URL ou o código QR é vinculado um site prejudicial ou suspeito. Se isso acontecer, tomamos medidas devidas com a mensagem, como colocá-la em quarentena ou excluí-la.
Se você colocar a mensagem em quarentena e depois liberá-la, ela será entregue e as URLs não serão reescritas.
Varredura de URL e código QR
Se você ativar a Varredura de código QR, o Sophos Email verificará as mensagens em busca de URLs e códigos QR maliciosos que possam levar a sites não seguros, malwares, ransomwares ou sites de phishing.
Você pode escolher como o Sophos Email faz a varredura dos códigos QR selecionando uma das seguintes opções:
- Extrair URLs e fazer a varredura em busca de possíveis ameaças (recomendado): Extrai as URLs dos códigos QR em imagens e anexos e, em seguida, verifica-os em busca de ameaças conhecidas ou conteúdo criminoso. Se uma ameaça for detectada, a ação configurada será aplicada à mensagem.
- Detectar todos os e-mails com códigos QR: Aplica a ação que você configurou a todas as mensagens que contêm um código QR, mesmo que o código QR esteja limpo. O conteúdo do código QR não é varrido nem analisado.
Em seguida, você pode escolher a ação a ser tomada nas mensagens que contenham URLs ou códigos QR maliciosos.
Selecione uma das seguintes opções:
- Colocar em quarentena (recomendado): A mensagem é mantida em quarentena. Você pode liberar mensagens em quarentena se tiver certeza de que são seguras.
- Deletar: A mensagem é deletada imediatamente.
Se você selecionar Incluir na Quarentena de Usuário Final, os usuários poderão verificar, liberar ou deletar mensagens. Consulte Quarentena de usuário final.
Se uma mensagem em quarentena com o motivo "Código QR/URL" for liberada, o usuário recebe um novo e-mail, com o e-mail mal-intencionado original anexado como um arquivo ZIP protegido por senha. O novo e-mail contém a senha para abrir o anexo ZIP.
Proteção de URL Time-of-Click
Se você ativar Proteção de URL Time-of-Click, as URLs contidas nas mensagens recebidas serão reescritas para apontar para o Sophos Email e não para o destino original.
Ao clicar em um link reescrito, o Sophos Email realiza uma consulta SXL.
- Se o link for malicioso, ele será bloqueado.
- Se o link for íntegro, a ação dependerá das configurações da sua política. Por exemplo, se você permite sites de médio risco e o link for classificado como íntegro, mas de médio risco, o link será aberto no navegador.
O Sophos Email não reescreve URLs que você adiciona à lista de permissão de URL. A lista de permissão considera apenas o nome de host, que é a parte do domínio da URL que a Sophos detecta no momento da varredura.
Exemplo
exemplo.com
Para evitar a reescrita, adicione o nome do host de redirecionamento ou rastreamento à lista de permissão. Isso garante que o Sophos Email entregue o link sem substituí-lo por uma URL reescrita pela Sophos e também aplique a varredura.
Se outro serviço como o Microsoft Safe Links ou um serviço de redirecionamento ou rastreamento de um fornecedor, reescrever o link antes que a Sophos faça a varredura, a Sophos verá apenas o nome do host reescrito ou de rastreamento. Um nome de host de rastreamento ou reescrito é o domínio que esses serviços usam para verificar ou rastrear os cliques dos usuários.
Exemplo
safelinks.protection.outlook.com
Como resultado, o nome do host original na sua lista de permissão não se aplicará.
Restrição:
Time-of-Click não reescreve URLs em códigos QR.
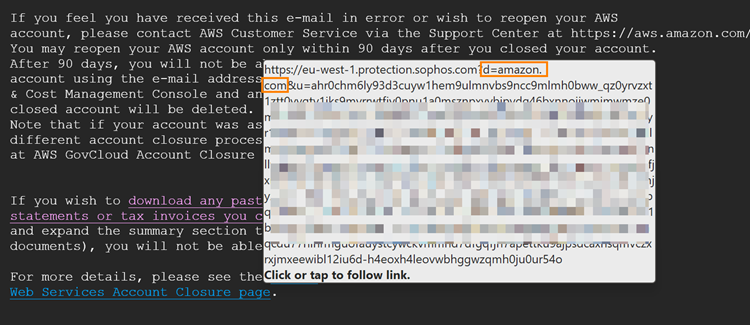
Se você passar o mouse sobre um link reescrito, poderá ver o nome do domínio de destino no início da URL reescrita, no formato d=domain.com. Assim você pode ver para onde o link se direciona.
Veja um exemplo de uma URL reescrita, com o domínio realçado após o endereço do servidor Sophos.
Alerta
O Sophos Email não pode reavaliar uma URL depois que outro produto o reescreveu.
Você pode configurar ações para sites com os seguintes níveis de reputação:
- Risco alto: Inclui sites ilícitos, sites contendo malwares e sites de phishing.
- Risco médio: Inclui sites associados a proxies de anonimato e spam.
- Não verificado: A reputação do site não pode ser verificada.
As ações disponíveis são as seguintes:
- Bloquear: Impede que os usuários acessem o site.
- Avisar: Exibe uma página de aviso antes que os usuários prossigam para o site.
- Permitir: Permite que os usuários acessem o site sem restrições.
Não é possível permitir websites de alto risco.
Você também pode controlar a reescrita de URLs para mensagens de texto simples e mensagens assinadas com segurança:
- Reescreve as URLs em mensagens de texto sem formatação: Controla a reescrita de URLs em mensagens de texto simples. Se você desmarcar a caixa de seleção, o Sophos Email não reescreverá os URLs nessas mensagens, deixando-as desprotegidas. Se você selecionar a caixa de seleção, o URL reescrito completo ficará visível, pois as mensagens de texto simples não suportam formatação HTML.
-
Reescreve as URLs contidas em mensagens seguramente assinadas: Controla a reescrita de URLs em mensagens assinadas com S/MIME e PGP. Se você desmarcar a caixa de seleção, o Sophos Email não reescreverá os URLs nessas mensagens. Isso preserva a assinatura da mensagem, mas deixa as mensagens desprotegidas. Para preservar a assinatura da mensagem, nenhuma outra modificação é feita na mensagem, como a adição de um banner inteligente.
Nota
Essa configuração não se aplica a mensagens assinadas com DKIM. As verificações DKIM são realizadas antes de qualquer modificação ser feita em uma mensagem. Não reescrever URLs ou aplicar smart banners a mensagens assinadas com DKIM deixa essas mensagens desprotegidas.
Consulte Lista de permissão de URLs.
Alerta
Se você ativar a Proteção de URL Time-of-Click e estiver usando um servidor de e-mail do Google, poderá ver falhas de DMARC relatadas em mensagens de entrada.
O problema pode ocorrer porque o Google não processa e-mails de endereços IP de forma consistente em sua lista de IPs de gateway. Para verificar suas configurações de e-mail e saber mais, consulte Restringir a entrega a endereços de IP da Sophos.