URL 和 QR 碼保護
在 URL 和 QR 碼防護中,您可以選擇如何處理包含惡意連結或 QR 碼的郵件。
注意
如果電子郵件包含的連結是網路觀察基金會的犯罪 URL 清單中的連結,則根據法律要求,我們需要刪除該電子郵件。我們也依法要求不在任何地方顯示該連結,包括 Sophos Central 中的郵件歷史記錄。請參閱 IWF:URL 清單](https://www.iwf.org.uk/our-technology/our-services/url-list/)。
我們一律會刪除這些電子郵件。我們不會使用您的電子郵件安全性原則中的設定。
為了加快電子郵件處理並防止延遲,URL 防護功能會在郵件包含大量網址時停止掃描該郵件。出於安全原因,我們不會公佈使用的限制。
為了增強安全性,包含過多網址的訊息會被隔離並標記為 無法掃描 - 過多網址。這項安全措施有助於防止攻擊者將惡意網址隱藏在郵件中的大量網址中。鑑於存在此風險,Email Security 原則設定中的 未掃描郵件設定 以及允許的寄件者無法繞過 URL 防護。
Sophos Email 也會掃描電子郵件正文和附件中的 QR 碼,例如常見的檔案和影像格式。如果 QR 碼包含 URL,我們會將其擷取出來,並套用與一般 URL 相同的偵測邏輯和原則動作。您可以在「訊息 歷程記錄」報告下「訊息詳細資料」頁面的 URL 索引標籤中檢視擷取到的 URL。我們會檢查該 URL 或 QR 碼是否連結至有害或可疑的網站。如果確實如此,我們會針對該訊息採取行動,例如將其隔離或刪除。
如果您隔離了該郵件然後將其釋放,它將會被傳送,且 URL 不會被重寫。
URL 和 QR 碼掃描
若您啟用「QR 碼掃描」功能,Sophos 電子郵件將掃描電子郵件中的惡意網址及 QR 碼,以防其導向不安全的網站、惡意軟體、勒索軟體或釣魚網站。
您可以透過選取下列其中一個選項,選擇 Sophos Email 掃描 QR 碼的方式:
- 擷取 URL 並掃描潛在威脅 (推薦):從影像和附件中的 QR 碼擷取任何 URL,然後檢查它們是否有已知的威脅或犯罪內容。如果偵測到威脅,系統會對該郵件套用已設定的動作。
- 偵測所有帶 QR 碼的電子郵件:將您設定的動作套用到所有包含 QR 碼的郵件,即使該 QR 碼是安全的。不會掃描或分析 QR 碼的內容。
您可以接著選擇對包含惡意 URL 或 QR 碼的郵件採取什麼動作。
在以下選項中選取:
- 隔離(推薦):郵件置於隔離中。如果您確定隔離的郵件是安全的,則可以將其釋放。
- 删除:郵件立即被删除。
如果您選取 包含在終端使用者隔離區,您的使用者可以檢查、釋放或刪除郵件。請參見 終端使用者隔離。
如果釋放了原因為「URL/QR 碼」的隔離郵件,使用者將收到一封新電子郵件,並將原始的惡意電子郵件作為受密碼保護的 ZIP 檔案附加。新電子郵件包含開啟 ZIP 附件的密碼。
Time of Click URL 保護
如果您啟用 Time of Click URL 防護,內送郵件中包含的 URL 將會被重寫,以便指向 Sophos Email 而非原目的地。
當您點擊重寫後的連結時,Sophos Email 會執行 SXL 查詢。
- 如果連結是惡意的,它將會被封鎖。
- 如果連結是安全的,該動作取決於您的原則設定。例如,如果您允許中度風險網站,且該連結被歸類為安全但屬於中度風險,則該連結會在瀏覽器中開啟。
Sophos Email 不會重寫您新增至 URL 允許清單的 URL。允許清單僅比對主機名稱,也就是 Sophos 在掃描時偵測到的 URL 網域部分。
範例
example.com
若要防止重寫,請將重新導向或追蹤主機名稱新增至允許清單。這可確保 Sophos 電子郵件在傳遞連結時,不會將其替換為 Sophos 重寫後的 URL,同時仍會套用掃描。
如果其他服務(例如 Microsoft Safe Links 或廠商的重新導向或追蹤服務)在 Sophos 掃描連結之前先重寫了該連結,Sophos 就只會看到重寫後或追蹤的主機名稱。追蹤或重寫後的主機名稱,是這些服務用來檢查或追蹤使用者點擊的網域。
範例
safelinks.protection.outlook.com
因此,您允許清單中的原始主機名稱將不適用。
限制
Time of Click 不會重寫 QR 碼中的 URL。
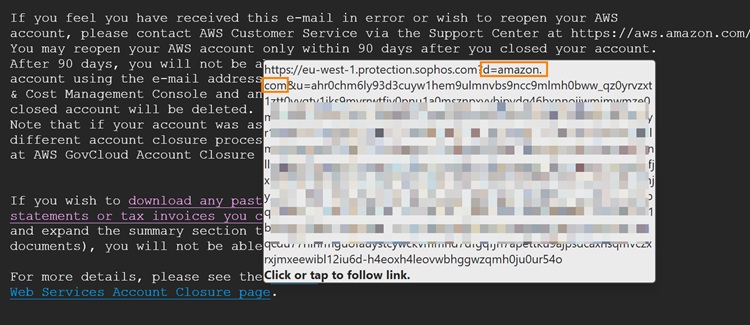
如果將滑鼠懸停在重寫的連結上,則可以在重寫 URL 的開頭以格式 d=domain.com 看到目的地網域名稱。這表示您可以看到連結指向的位置。
以下是一個重寫後的 URL 範例,其中 Sophos 伺服器地址後的網域已被標示出來。
警告
Sophos 電子郵件無法在其他產品重寫 URL 後重新評估該 URL。
您可以針對具有下列信譽等級的網站設定動作:
- 高級風險:包含非法網站、含惡意程式網站及釣魚網站。
- 中級風險:包含與垃圾郵件和隱匿代理相關的網站。
- 未驗證:無法驗證信譽的網站。
可用的動作如下:
- 攔截:防止使用者存取該網站。
- 警告:在使用者繼續前往該網站之前顯示警告頁面。
- 許可:允許使用者不受限制地存取該網站。
您無法允許高風險網站。
您也可以控制純文字郵件與安全簽章郵件的 URL 重寫:
- 以純文字訊息重新寫入 URL:控制純文字郵件中的 URL 重寫。如果您取消勾選此核取方塊,Sophos 電子郵件將不會重寫這些郵件中的 URL,使其處於未受保護的狀態。如果您勾選此核取方塊,完整的重寫後 URL 將會顯示,因為純文字郵件不支援 HTML 格式。
-
在安全簽署的訊息中重新寫入 URL: 控制 S/MIME 簽章與 PGP 簽章郵件中的 URL 重寫。如果您取消勾選此核取方塊,Sophos 電子郵件將不會重寫這些郵件中的 URL。這會保留郵件簽章,但會使郵件處於未受保護的狀態。為了保留郵件簽章,不會對郵件進行任何其他修改,例如新增智慧橫幅。
注意
此設定不適用於 DKIM 簽章郵件。DKIM 檢查會在對郵件進行任何修改之前執行。不重寫 URL 或不對 DKIM 簽章郵件套用智慧橫幅,會使這些郵件處於未受保護的狀態。
請參見 URL 允許清單。
警告
如果您啟用 Time of Click URL 防護功能,並且使用 Google 郵件伺服器,您可能會看到內送郵件回報 DMARC 驗證失敗。
此問題可能是因為 Google 並未持續處理來自其閘道 IP 清單中 IP 位址的電子郵件。若要檢查您的電子郵件設定並了解更多資訊,請參閱 限制傳送至 Sophos IP 位址。