Paramètres
La page Paramètres apparaît si vous cliquez sur Connexion admin ou Connexion administrateur et saisissez le mot de passe de protection antialtération.
Si la protection antialtération est désactivée, il n’y a pas de connexion. Dans ce cas, les administrateurs peuvent voir la page Paramètres, mais les autres utilisateurs ne peuvent pas.
Restriction
Il se peut que toutes les fonctions ne soient pas décrites dans cette section. Ceci dépend de votre licence.
Comment modifier les paramètres ?
Vous pouvez modifier temporairement les paramètres de sécurité.
Ceci pourrait vous être utile pour résoudre les problèmes. Par exemple, vous avez la possibilité de désactiver une fonction pour voir si ceci entraîne des problèmes.
Pour modifier les paramètres, procédez comme suit :
- Cliquez sur Connexion admin (Windows) ou Connexion administrateur (Mac) dans le coin supérieur droit de la page.
- Saisissez le mot de passe de la protection antialtération disponible auprès de votre administrateur Sophos Central. Un lien Paramètres apparaît à présent dans la barre de menu.
- Allez sur la page Paramètres.
-
Cochez la case Remplacer la stratégie Sophos Central pendant 4 heures pour résoudre les problèmes.
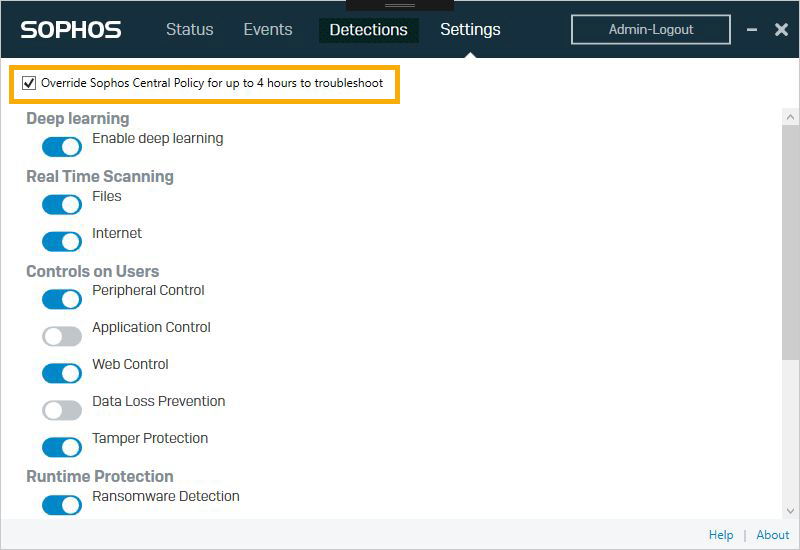
Vous pouvez à présent modifier cette page. Les modifications remplacent temporairement la stratégie que vous ou un autre administrateur avez appliquée dans Sophos Central.
Après quatre heures, les paramètres de la stratégie appliquée de manière centralisée sont rétablis.
Vous pouvez rétablir ces paramètres plus tôt si vous le désirez. Vous ne pouvez pas utiliser les curseurs pour effectuer cette opération sur des fonctions individuelles. Désactivez plutôt Remplacer la stratégie Sophos Central pendant 4 heures pour résoudre les problèmes.
Paramètres
Vous pouvez activer ou désactiver les fonctions suivantes.
Deep Learning
Cette fonction est uniquement disponible pour Windows.
Deep Learning utilise l’apprentissage machine avancé pour détecter les menaces. Il identifie les malwares et les applications potentiellement indésirables sans recourir à l’utilisation de signatures.
Contrôle en temps réel
Le contrôle en temps réel procède au contrôle des éléments au moment où l’utilisateur tente d’y accéder. L’accès est refusé sauf si le fichier est sain. Vous pouvez sélectionner :
- Fichiers : Le contrôle est effectué sur les fichiers locaux et (si cette option est sélectionnée dans la stratégie) sur les partages réseau.
- Internet : Le contrôle est effectué sur les ressources Internet. Le contrôle peut être effectué sur les téléchargements en cours, l’accès aux sites Web malveillants est bloqué et les sites Web de réputation douteuse sont détectés.
Contrôles des utilisateurs
- Le Contrôle de périphériques vous permet de contrôler l’accès aux périphériques et autres supports amovibles.
- Le Contrôle d’applications vous permet de détecter et de bloquer les applications qui ne représentent pas une menace à la sécurité mais dont vous considérez l’utilisation inappropriée sur votre lieu de travail.
- Le Contrôle du Web vous permet d’assurer la protection contre les téléchargements dangereux, de contrôler les sites Web visités par les utilisateurs et d’empêcher la perte de données.
- La Prévention des pertes de données vous permet de surveiller et de restreindre le transfert des fichiers contenant des données sensibles.
- La protection antialtération vous permet de limiter les modifications. Si cette option est activée, l’administrateur local a besoin du mot de passe nécessaire pour modifier les paramètres de sécurité ou désinstaller Sophos Endpoint.
Protection runtime
La protection à l’exécution assure la protection contre les menaces en détectant le comportement ou le trafic suspect ou malveillant.
- Détection de ransomware : Cette option permet d’assurer la protection contre les malwares empêchant l’accès aux fichiers et demandant le paiement d’une somme d’argent pour les rendre accessibles.
- Détection des comportements malveillants : Cette option détecte et bloque les comportements malveillants ou suspects.
Les fonctions de protection runtime suivantes sont uniquement disponibles pour Windows :
- Navigation sécurisée : Cette option permet de protéger les navigateurs Web contre toute mauvaise exploitation par des malwares.
- Prévention des Exploits : Cette option permet de protéger les applications les plus susceptibles d’être attaquées par des malwares (par exemple, les applications Java).
-
Protection contre les menaces réseau : Cette option permet de détecter le trafic entre un ordinateur et un serveur qui pourrait indiquer une tentative éventuelle de prise de contrôle du terminal. Elle inclut l’inspection des paquets qui contrôle les communications réseau et identifie puis bloque les menaces avant qu’elles ne puissent endommager le système d’exploitation ou les applications.
Remarque
Si vous désactivez la Network Threat Protection, les fonctions qui isolent les appareils ou les configurent pour rejeter les connexions réseau sont également désactivées.
Protection adaptative contre les attaques
Cette fonction est uniquement disponible pour Windows.
La protection adaptative contre les attaques applique temporairement des protections supplémentaires à l’appareil lorsqu’il est attaqué. Ces niveaux de protection sont conçus pour perturber les actions d’un cybercriminel.
Les Paramètres permanents activent certaines fonctions de protection adaptative contre les attaques, telles que Bloquer l’utilisation abusive du mode sans échec de manière permanente.
Contrôles de l’ordinateur
Cette fonction est uniquement disponible pour Windows.
Vous pouvez surveiller le pare-feu Windows (et tout autre pare-feu enregistré) sur l’ordinateur ou sur le serveur.