HA の動作
サポートされている機能
アクティブ-パッシブおよびアクティブ-アクティブ: どちらの HA モードも、以下には対応していません。
- 携帯 WAN の設定
- Wi‑Fi モデル
制限事項
SG シリーズアプライアンスの Wi‑Fi モデルでは、HA は使用できません。
アクティブ-アクティブ: HA のアクティブ-アクティブモードは、以下には対応していません。
- DHCP、PPPoE
- アプリケーション同期と制御 (SAC)
FastPath オフロードおよび高速化については、オフロードのアーキテクチャを参照してください。
ネットワークトラフィック
HA モードでのネットワークトラフィックの動作は次のとおりです。
- マスカレードされた接続: HA クラスタのデバイスを手動で同期すると、マスカレードされた接続がすべてドロップされます。
- HA を無効にすると、補助デバイスの LAN ゾーンですべての管理サービス (HTTP、HTTPS、SSH) が許可されます。DMZ ゾーンでは、HTTPS および SSH サービスのみが許可されます。これは補助デバイスにのみ適用されます。プライマリデバイスは、スタンドアロンモードでも通常どおり機能します。
- HA を有効にすると、HA ペアに対して仮想 MAC アドレス (VMAC) が作成されます。これにより、ネットワークが一時的に停止します。
- AV スキャンセッションでは、フェールオーバーはできません。したがって、スキャンセッション (現在のファイルスキャン) を再実行する必要があります。
- セッションフェールオーバーは、IPv4 転送トラフィック (ICMP、UDP、マルチキャストトラフィック、ブロードキャストトラフィック、プロキシサブシステム (透過 / 直接 / 親プロキシトラフィック) を通過するトラフィック) と VPN トラフィックでは発生しません。たとえば、VPN 接続は、新しいプライマリデバイスに自動的に再接続する前に、一時的に切断されます。
- セッションフェールオーバーは、IPv6 転送トラフィック (ICMPv6、UDP、マルチキャストトラフィック、ブロードキャストトラフィックなど) では発生しません。
メール
HA モードでのメールの動作を次に示します。
- アクティブ-アクティブモードでは、メールは両方のデバイスで隔離されます。SMTP プロキシトラフィックは、ラウンドロビン方式で負荷分散されます。
- アクティブ-パッシブモードでは、メールはプライマリデバイスでのみ隔離されます。
- 隔離ダイジェストを設定している場合、クラスタ内の両方のデバイスから隔離ダイジェストメールが送信されます。
- 管理者は、ユーザーの隔離メールをどちらのデバイスからでもリリースできます。
- ユーザーはユーザーポータルから、隔離メールをリリースできます。 ユーザーポータルでは、プライマリデバイスで隔離されたメールのみが表示されます。また、プライマリデバイスから送信された隔離ダイジェストからも、隔離メールをリリースできます。
HA アクティブ-パッシブモードでのセッションフェールオーバー
次の表に、アクティブ-パッシブモードでは発生しないセッションフェールオーバーのトラフィックを示します。
| トラフィック | セッションのフェイルオーバーが発生する |
|---|---|
| 転送 TCP トラフィック | はい |
| プロキシサブシステム (透過および直接) | いいえ |
| VPN トラフィック | いいえ |
| TCP 以外の IPv4 および IPv6 トラフィック。例: UDP、ICMP、マルチキャスト、ブロードキャスト。 | いいえ |
| システム生成トラフィック: | いいえ |
| AV スキャンセッション | いいえ |
HA 負荷分散
HA をアクティブ-アクティブモードで使用している場合の、トラフィックの負荷分散方法について以下に示します。
- 負荷分散の対象外: VPN セッション、UDP、ICMP、マルチキャスト、ブロードキャストセッション、スキャンされた FTP トラフィック、ワイヤレス RED デバイスおよびアクセスポイントからのトラフィック。また、ユーザーポータル、Web 管理コンソール、Telnet コンソール、H.323 トラフィックセッションの TCP トラフィックも負荷分散の対象外です。モジュールに関わらず、制御トラフィックは負荷分散の対象外です。
- 負荷分散の対象: 通常の転送 TCP トラフィック (NAT (SNAT と仮想ホストの両方) の転送 TCP トラフィックを含む)。プロキシサブシステム (透過プロキシ、直接プロキシ、親プロキシ) を通過する TCP トラフィックや、VLAN トラフィックも負荷分散されます。
- HTTPS 接続の負荷分散がサポートされています。
バックアップと復元
HA モードでデバイスにバックアップを復元するときの動作をここに示します。
- HA 設定後に HA 設定なしでバックアップを復元すると、HA は無効になり、プライマリデバイスは、バックアップ設定によりアクセスできるようになります。補助管理 IP アドレスを使用すると、補助デバイスにアクセスできます。
- 新しいデバイスまたは出荷時設定にリセットしたデバイスに HA 設定を含むバックアップを復元した場合、そのデバイス上では HA は無効になります。HA を再度設定する必要があります。
- プライマリデバイスに HA の設定を含むバックアップを復元すると、設定が復元されますので、プライマリデバイスが再起動します。その後、補助デバイスに設定が復元され、補助デバイスが再起動します。HA は自動的に復元されるので、特に追加の設定を行う必要はありません。
注
バックアップを復元している間にはフェールオーバーは実行されません。これはダウンタイムの原因となります。
管理
HA デバイスの管理に関する情報を以下に示します。
- HA の無効化は、どちらのデバイスからでも行えます。プライマリデバイスから無効にすると、HA は両方のデバイスで無効になります。補助デバイスから無効にすると、HA はプライマリデバイスでは無効になりません。プライマリデバイスは、スタンドアロンデバイスとして動作します。
- HA を無効にしても、プライマリデバイスの IP スキーマは変更されません。VMAC を無効にしていた場合は、IP スキーマが変更になり、ネットワーク障害が発生します。
- HA を無効にすると、HA 専用リンクポートとピア管理ポート以外のすべてのポートは、補助デバイスに対して無効になります。ピアの HA リンク IP には、HA 専用リンクポートに割り当てた IP アドレスが割り当てられます。ピアの管理ポートには、ピアの管理ポートに割り当てた IP アドレスが割り当てられます。
- スタンドアロンデバイスから HA を無効にした場合、IP スキーマは変更されません。
- 補助デバイスの管理コンソールにアクセスするには、管理者権限が必要です。また、管理コンソールに、ライブユーザー、DHCP リース、IPsec ライブ接続ページは表示されません。
- 補助デバイスでは、導入アシスタントは使用できません。
- 導入アシスタントを実行すると、HA は無効になります。
- GUI からブリッジを設定する場合は、ブリッジインターフェースで HA を使用できます。ただし、HA の設定後にブリッジモードでアシスタントを実行すると、HA は無効になります。
- リンクアップタイム (専用リンクまたは監視対象ポートの起動にかかる時間) は、3秒です。
- VLAN を HA モニタリングリンクとして使用している場合、物理的な親インターフェースだけがモニタリングインターフェースのリストに表示され、フェールオーバーは物理インターフェースの接続に基づいて決定されます。VLAN インターフェースを手動でオン / オフしていない限り、その状態は常に親インターフェースの状態と同じになります。
- 共有ポートを HA 専用リンクとして使用すると、HA は正しく動作しません。
- プライマリデバイスまたは補助デバイスに管理目的で接続する場合、HA の設定に直接アクセス可能なクライアントを使用する必要があります。たとえば、補助デバイスにアクセスする場合、クライアントの IP と補助デバイスの IP は同じサブネット内にある必要があります。プライマリデバイス経由で補助デバイスにアクセスすることはできません。パケットをプライマリデバイスにルーティングしようとすると、補助デバイスが自身のインターフェースに設定済みの IP を使用してパケットを受信します (補助デバイスがプライマリデバイスの複製であるため)。したがって、要求は処理されません。
- HA 管理インターフェースには、静的 IP アドレスを割り当てなければなりません。このインターフェースでは DHCP はサポートされていません。
フェールオーバー
フェールオーバーが発生した場合の動作を次に示します。
- デバイスが所定時間内に HA ピアから通信を受信しない場合、ピアデバイスはエラーとみなされます。この場合、アクティブデバイスがピアデバイスを引き継ぎます (これを、「デバイスのフェールオーバー」といいます)。
- デバイスのフェールオーバーの検出時間 (ピアタイムアウト) は 4秒です。プライマリデバイスがハートビートパケットの送信を停止した場合、その 4秒後 (250ミリ秒 x 16回のタイムアウト) に、無効であるとみなされます。タイムアウトが 14回発生する前にピアのハートビートを受信した場合は、そのピアはアクティブであるとみなされます。フェールオーバーは、クラスタがアップした時点から 7秒後 (リンクアップタイム 3秒 + デバイスフェールオーバーの検出時間 4秒) に実行されます。フェールオーバーのしきい値は変更できません。
プライマリデバイスへのフェールバック
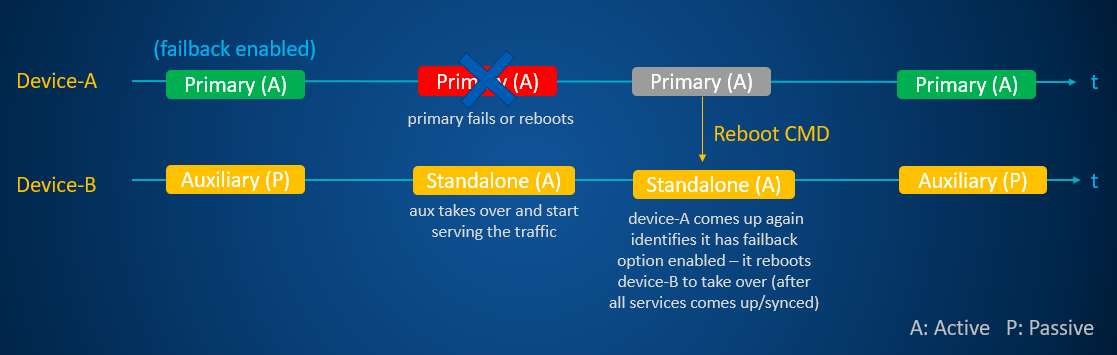
フェールオーバーが発生すると、トラフィックは補助デバイス経由でルーティングされます。プライマリデバイスが回復したときに、自動的に元に戻すには、このオプションを選択します。
優先プライマリデバイスを設定した場合、クラスタは以下のように動作します。
- このオプションをオンにしたときにサインインしていたデバイスが、優先プライマリデバイスに設定されます。
- この優先プライマリデバイスが再起動するか、フェールオーバー後に回復すると、すべてのサービスが開始、同期されて、ピアデバイスが再起動されます。その後、このデバイスが再びプライマリデバイスになります。
これは、この仕組みについての実例です。
拡張モジュール
既存の HA クラスタに FleXi ポートモジュールを追加するには、以下の手順に従います。
- 両方のデバイスの電源を切ります。
- 両方のデバイスに同じ Flexi ポートモジュールを取り付けます。
- 両方のデバイスの電源を入れます。
-
プライマリデバイスの IP アドレスを使用して、FleXi ポートモジュールを設定します。
注
ファイアウォールは、Flexi ポートモジュールで設定した IP アドレスを補助デバイスに同期しますが、IP 設定の構成を再度保存するまで、トラフィックはこのインターフェース IP を通過しません。
-
IP 設定の構成を保存します。
ライセンス
アクティブ-パッシブ HA
初期プライマリとして設定したデバイスでライセンスをアクティベートする必要があります。ライセンスは、セカンダリデバイスと同期されます。
初期プライマリデバイスは、アクティブデバイスまたはパッシブデバイスとなります。振る舞いは次のとおりです。
- パッシブデバイスとしての初期プライマリ: 初期プライマリデバイスがアクティブデバイスまたはパッシブデバイスとして動作している限り、ライセンスはライセンスサーバーと同期され、HA クラスタは引き続きネットワークを保護します。
-
初期プライマリが機能しない: 初期プライマリデバイスが動作せず、90 日に少なくとも 1 回はライセンスサーバーと同期できないという事象が発生する場合、ライセンス保護は無効になります。
ハードウェアアプライアンスの場合、「ベースファイアウォール」と「拡張サポート」ライセンスのみがアクティブに維持されます。
仮想アプライアンスおよびソフトウェアアプライアンスの場合、「ベースファイアウォール」ライセンスも無効になります。
アクティブ-アクティブ HA
両方のデバイスでライセンスが個別に保持されます。いずれかのデバイスが動作し、ライセンスサーバーと同期している場合、HA クラスタは引き続きネットワークを保護します。