証明書の追加
外部証明書をアップロードし、ファイアウォールでローカル署名証明書を生成することができます。
警告
ファイアウォールのクロックは、ネットワーク上の事前定義された NTP サーバーまたはカスタム NTP サーバーに設定することをお勧めします。NTP サーバーは、証明機関が使用する協定世界時 (UTC) を使用します。詳細は、時刻を参照してください。
ファイアウォールのクロックを手動で設定すると、日時が不正確になり、証明書をインポートできなくなる可能性があります。
外部で生成した証明書をファイアウォールにアップロードするには、以下の手順に従います。
- 「証明書 >証明書」の順に選択し、「追加」を選択します。
- 名前を入力します。
-
「証明書のファイル形式」で以下のいずれかを選択します。
- PEM (.pem): Base64 でエンコードされた DER 証明書です。証明書、秘密鍵は別々のファイルに格納されます。
- DER (.der): Java プラットフォームで使用される、バイナリ形式の PEM 証明書です。証明書、秘密鍵は別々のファイルに格納されます。
- CER (.cer): バイナリ形式。証明書の所有者の情報と、公開鍵が含まれます。
- PKCS7 (.p7b): ASCII コード。証明書が含まれ、秘密鍵は含まれません。
- PKCS12 (.pfx または .p12): Windows プラットフォームで使用されるバイナリ形式。公開鍵と秘密鍵が格納されています。
-
「参照」をクリックして証明書をアップロードします。
-
「参照」をクリックして秘密鍵をアップロードします。
RSA および ECC キーを追加できます。
-
秘密鍵にパスフレーズまたは事前共有鍵がある場合は、それを入力します。
- 「保存」をクリックします。
ファイアウォールの既定の CA で署名した証明書を生成するには、次の手順を実行します。
- 「証明書 >証明書」の順に選択し、「追加」を選択します。
- 「処理」で「ローカル署名証明書の生成」を選択します。
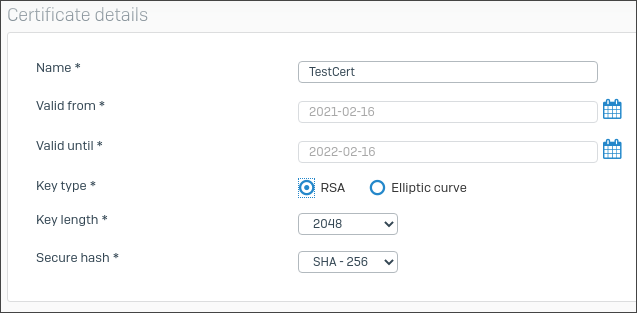
証明書の詳細
- 名前を入力します。
-
証明書の有効期間を設定するには、カレンダーをクリックして、開始日および終了日を選択します。
デフォルト: 1年間
-
「鍵の種類」で、次のいずれかを選択します。
- RSA
- 楕円曲線暗号
-
鍵の長さ (RSA の場合) または曲線名 (楕円曲線暗号の場合) を選択します。
RSA 鍵のサイズが大きいほうが安全ですが、暗号化と暗号解除に時間がかかります。
-
「セキュアハッシュ」でアルゴリズムを選択します。
次に例を示します。ドメインの詳細を入力する必要があります。
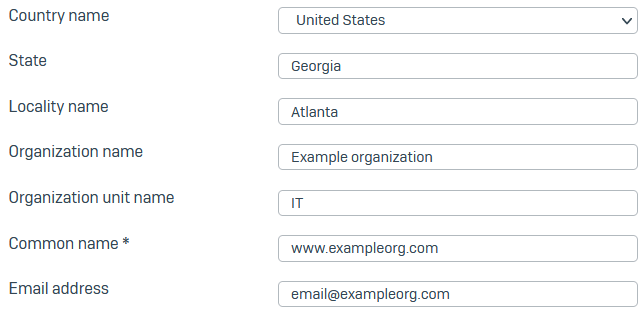
サブジェクト名の属性
コモンネームを入力してください。他のすべてのフィールドは、ライセンスの詳細情報に基づき自動的に入力されます。これらは必要に応じて変更できます。
- 国名: ファイアウォールを導入する国を入力します。
- 都道府県: 都道府県または地域を入力します。
- 市町村名: 市区町村を入力します。
- 組織名: 証明書の所有者名を入力します (例:
Sophos Group)。 - 組織単位名: 証明書を割り当てる部署を入力します (例:
Marketing)。 - コモンネーム: ホスト名または FQDN を入力します (例:
marketing.sophos.com)。 -
担当者のメールアドレスを入力します。
次に例を示します。
識別名には、証明書に設定済みの情報が表示され、変更を加えると動的に更新されます。
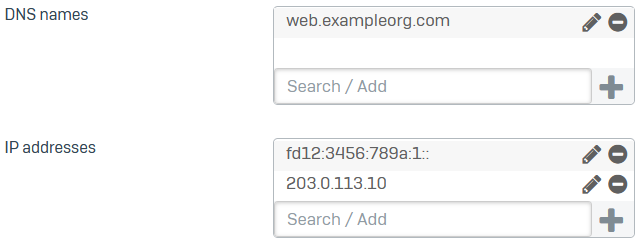
サブジェクト代替名 (SAN)
SAN は、証明書が保護する DNS 名と IP アドレスを定義します。
注
少なくとも 1つの SAN または証明書 ID を入力してください。
-
DNS名、IPv4 または IPv6 アドレスを入力し、
 をクリックします。
次に例を示します。
-
(任意) 以前のバージョンの SFOS で使用する証明書を生成する場合は、次の手順を実行します。
- 「詳細設定」をクリックします。
-
「証明書 ID」で、次のオプションから選択し、ID を入力します。
- DNS: ドメイン名を入力します。この名前は、 DNS レコードの IP アドレスに解決される必要があります。
- IP アドレス: 所有しているパブリック IP アドレスを入力します。
- メール: 担当者のメールアドレスを入力します。
- DER ASN1 DN [X.509]: オブジェクトを保護するデジタル証明書を指定する場合に使用します。
-
「保存」をクリックします。