ルートベースの VPN の作成 (任意のサブネット間)
本社 (HO) と支社 (BO) の間にルートベースの VPN (RBVPN) を作成・設定し、双方向のトラフィックを許可しましょう。そのためには、ローカルサブネットとリモートサブネットを「任意」に設定します。
本社と支社の設定がある場合、通常、支社のファイアウォールはトンネルの発信側として機能します。本社のファイアウォールは応答側として機能します。理由は以下のとおりです。
- 支社は複数存在する可能性があるので、本社がすべての支社に対して接続を再試行するよりも、支社が接続を再試行することが推奨されます。
-
支社のデバイスに動的 IP アドレスが設定されている場合、本社のデバイスから接続を開始することはできません。
ただし、本社の Sophos Firewall でダイナミック DNS (DDNS) を設定した場合は、本社から接続を開始できます。詳細は、ダイナミック DNS プロバイダの追加を参照してください。
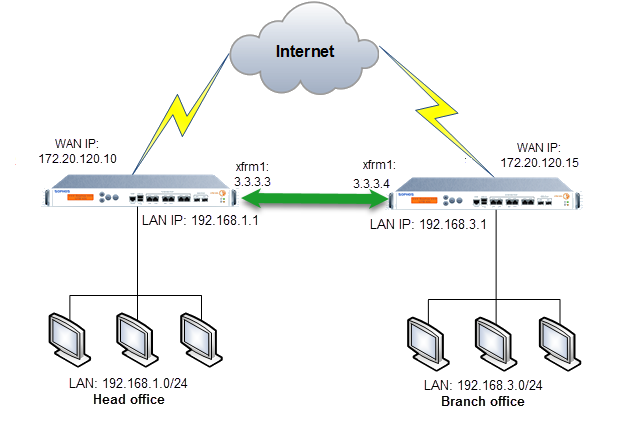
ルートベースの VPN ネットワークダイアグラム
このシナリオでは、ブランチオフィスが接続を開始します。
注
ここで使用するネットワークアドレスは、例にすぎません。ルートベースの VPN を作成する場合は、ネットワークアドレスを使用します。
本社
LAN 用 IP ホストの作成
本社ネットワークと支社ネットワーク用のホストを作成します。
- 「ホストとサービス > IP ホスト」に移動し、「追加」をクリックします。
-
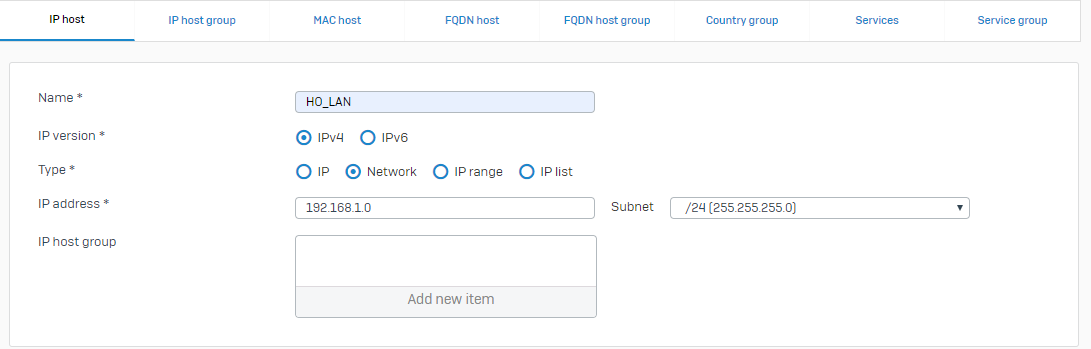
本社 LAN 用の設定を指定します。
設定 値 名前 HO_LANIP バージョン IPv4種類 NetworkIP アドレス 192.168.1.0サブネット /24 (255.255.255.0)次に例を示します。
-
「保存」をクリックします。
- 「追加」をクリックします。
-
支店 LAN 用の設定を指定します。
設定 値 名前 BO_LANIP バージョン IPv4種類 NetworkIP アドレス 192.168.3.0サブネット /24 (255.255.255.0) -
「保存」をクリックします。
ルートベースの VPN の構成
ルートベースの VPN トンネルを作成するには、次の手順を実行します。
- 「サイト間 VPN > IPsec」に移動し、「追加」をクリックします。
- 名前を入力します。
-
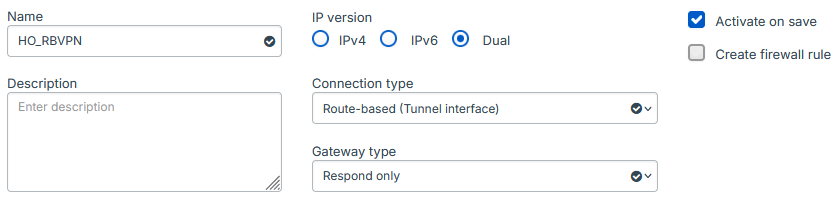
全般設定を指定します。
注
ここで、ルートベース VPN のファイアウォールルールの作成を選択することはできません。
設定 値 IP バージョン 指定された IP バージョンを使用するデータのみがトンネルを通過できます。
「IPv4」を選択します。
接続タイプ 「ルートベース (トンネルインターフェース)」を選択します。これにより、2つのエンドポイント間にトンネルインターフェースが作成されます。インターフェースの名前は xfrmで、その後に番号が続きます。ゲートウェイの種類 次のゲートウェイタイプを選択します。
応答のみ:受信要求にいつでも応答するために接続を準備します。
保存時にアクティベート このオプションを選択します。「保存」をクリックしたときに、VPN 接続がアクティベートされます。 例:
-
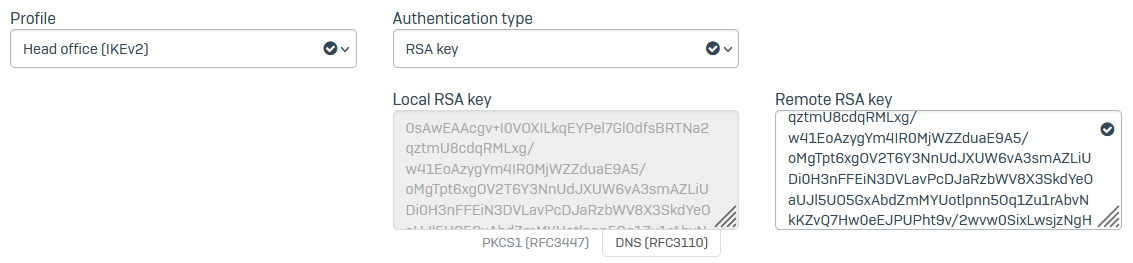
暗号化設定を指定します。
設定 値 プロファイル トラフィックで使用する IPsec プロファイル。
「本社 (IKEv2)」を選択します。
認証タイプ 認証タイプを選択します。
「RSA 鍵」を選択します。RSA 鍵を使用してエンドポイントを認証します。
ローカル RSA 鍵が自動的に生成されます。支社の Sophos Firewall から RSA 鍵をコピーして貼り付ける必要があります。
例:
-
ローカルゲートウェイを設定します。
設定 値 リスニングインターフェース 接続要求を待機するインターフェイス。
「WAN インターフェイス (Port2-172.20.120.10)」を選択します。
ローカルサブネット 任意 例:
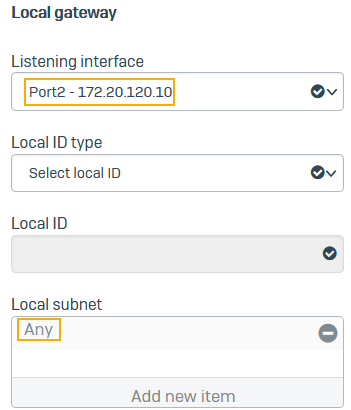
-
リモートゲートウェイを設定します。
設定 値 ゲートウェイのアドレス 支社の Sophos Firewall の WAN IP アドレス ( 172.20.120.15) を入力します。リモートサブネット 任意 例:
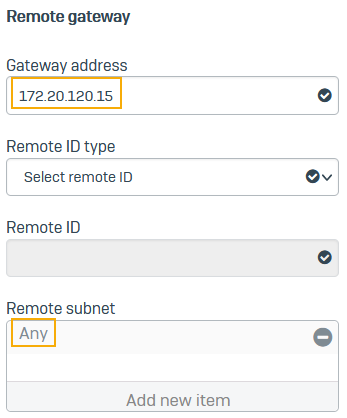
-
「保存」をクリックします。
-
「プロファイル > IPsec プロファイル」に移動し、「デッドピア検知」がオンになっていることを確認します。ピア (支社) に到達できない場合のアクションとして、以下のいずれかを選択することを推奨します。
- 保留
- 切断
XFRM インターフェイスの編集
XFRM インターフェースは、ルートベースの VPN 接続を設定するときに、Sophos Firewall が WAN インターフェースに作成する仮想トンネルインターフェースです。
- 「ネットワーク > インターフェース」に移動します。
-
XFRM インターフェースを設定したポートをクリックします。左側に青いバーがあるポートは、仮想インターフェースが割り当てられていることを示しています。
次に例を示します。
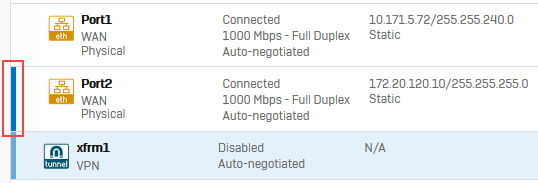
-
XFRM インターフェースをクリックし、IP アドレスとサブネットを指定します。例:
3.3.3.3/24例:
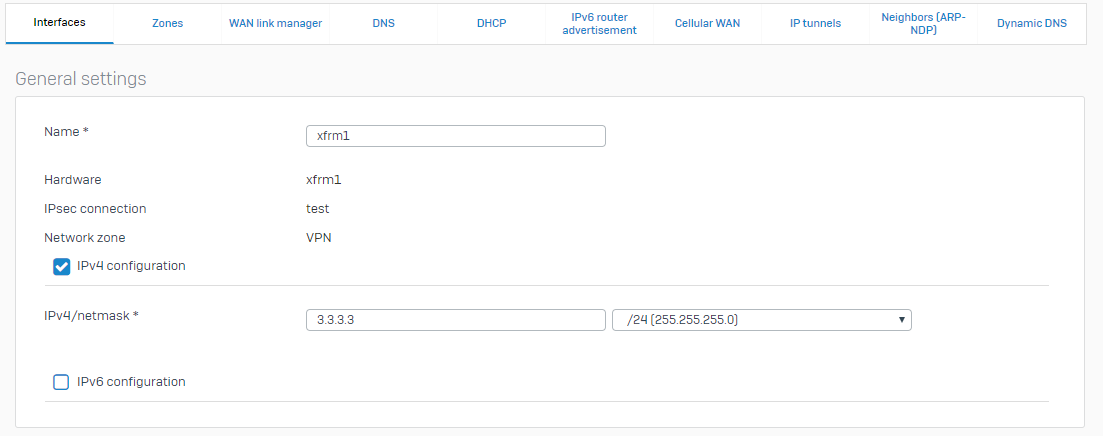
-
「保存」をクリックします。
アクセスの許可
デバイスアクセスの許可
- 「管理 > デバイスのアクセス」に移動します。
- 「IPsec」で「WAN」を選択します。
- 「Ping/Ping6」の「VPN」を選択します。
- 「適用」をクリックします。
ファイアウォールルールの追加
受信および送信 VPN トラフィックのファイアウォールルールを作成します。
- 「ルールとポリシー > ファイアウォールルール」に移動します。
- 「IPv4」プロトコルを選択します。
- 「ファイアウォールルールの追加 > 新しいファイアウォールルール」を選択します。
-
設定を指定します。
設定 値 ルール名 Inbound_Allowファイアウォールトラフィックのログ 設定を選択します。 送信元ゾーン VPN送信元ネットワークとデバイス BO_LAN宛先ゾーン LAN宛先ネットワーク HO_LAN例:
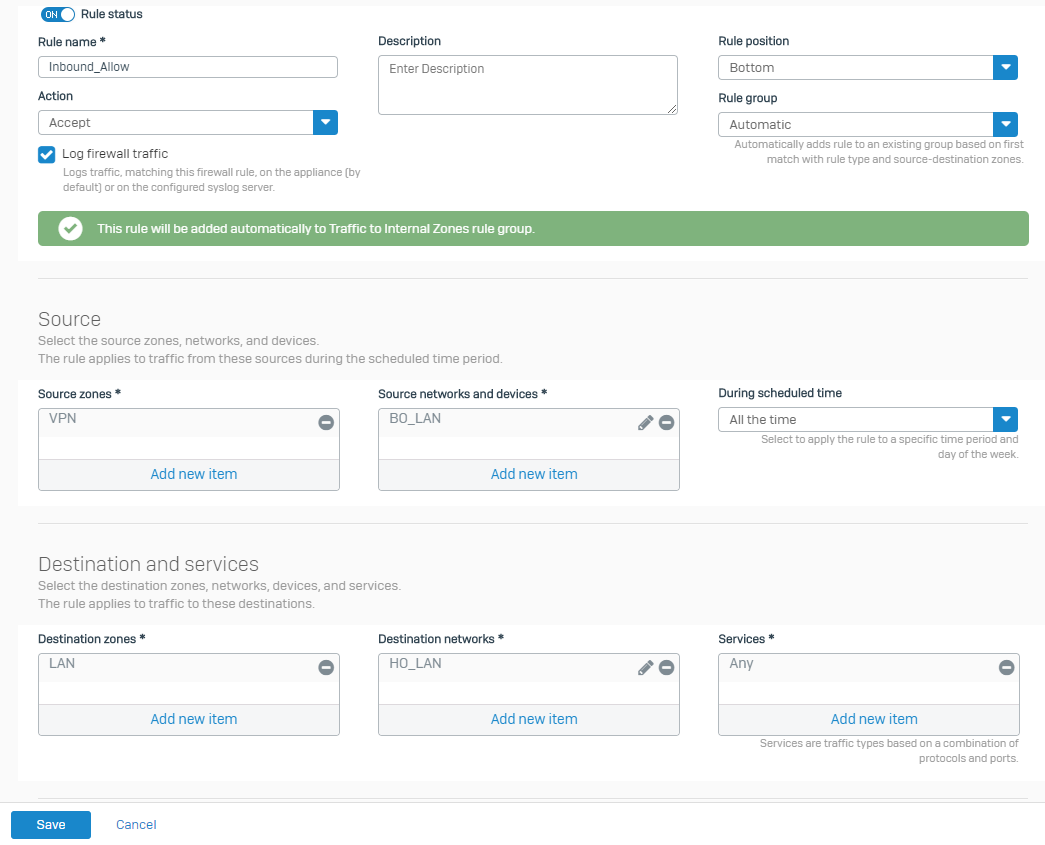
-
「保存」をクリックします。
- 「IPv4」を選択し、「ファイアウォールルールの追加」を選択します。「新しいファイアウォールルール」を選択します。
-
設定を指定します。
設定 値 ルール名 Outbound_Allowファイアウォールトラフィックのログ 設定を選択します。 送信元ゾーン LAN 送信元ネットワークとデバイス HO_LAN 宛先ゾーン VPN 宛先ネットワーク BO_LAN -
「保存」をクリックします。
ルートの追加
この例では、静的ルートと SD-WAN ルートを設定する方法を説明します。動的ルートについては、次を参照してください。
- 「ルーティング」 > 「静的ルート」に移動し、「IPv4 ユニキャストルート」の「追加」をクリックします。
-
ルートを以下のように設定します。
名前 設定 宛先 IP/ネットマスク 192.168.3.0/24インターフェース xfrm1-3.3.3.3 例:
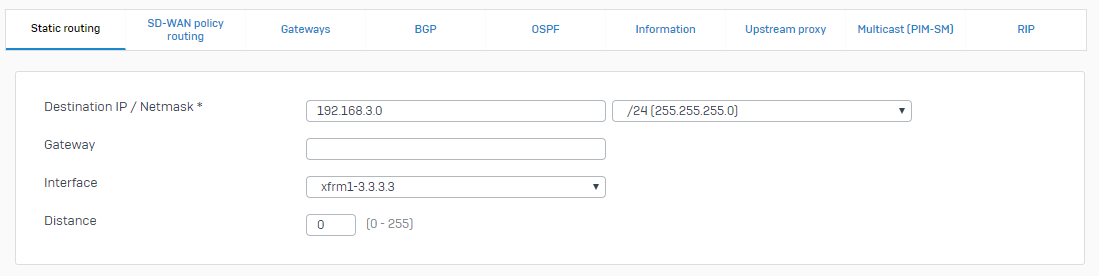
-
「保存」をクリックします。
- 「ルーティング > SD-WAN ルート」に移動します。
- 「IPv4」を選択して「追加」をクリックします。
- 「名前」を入力します。
- 「送信元ネットワーク」を
HO_LANに設定します。 -
「宛先ネットワーク」を
BO_LANに設定します。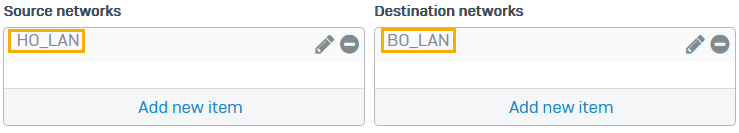
-
「リンク選択の設定」で、「プライマリゲートウェイとバックアップゲートウェイ」を選択します。
注
パフォーマンス SLA とセキュリティ状態のチェック基準に基づいてゲートウェイのフェールオーバーを強制する場合は、トンネルインターフェイスを使用して SD-WAN プロファイルを作成し、ここでそのプロファイルを選択します。
-
「プライマリゲートウェイ」のドロップダウンリストをクリックし、「追加」をクリックします。
- 名前を入力します。
- 「ゲートウェイIP」には、支社の XFRM の IP アドレスを入力します (例:
3.3.3.4)。 -
「インタフェース」に、XFRM インターフェースを選択します (例:
xfrm1_3.3.3.3)。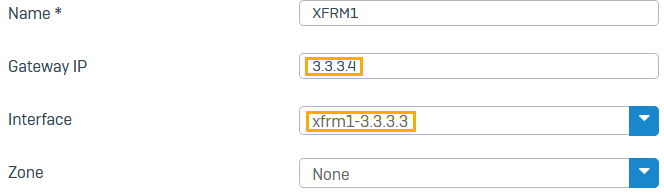
-
「ヘルスチェック」をオンにする場合は、「監視条件」に支社の内部 IP アドレスを入力します (例:
192.168.3.2)。
-
必要に応じて、「指定されたゲートウェイを経由してのみルーティング」を選択できます。
トンネルが使用できない場合、ファイアウォールはトラフィックをドロップします。
-
「保存」をクリックします。
支店
LAN 用 IP ホストの構成
支社ネットワークと本社ネットワーク用のホストを作成します。
- 「ホストとサービス > IP ホスト」に移動し、「追加」をクリックします。
-
支店 LAN 用の設定を指定します。
設定 値 名前 BO_LAN種類 ネットワーク IP アドレス 192.168.3.0サブネット /24 (255.255.255.0) -
本社 LAN 用の設定を指定します。
設定 値 名前 HO_LAN種類 ネットワーク IP アドレス 192.168.1.0サブネット /24 (255.255.255.0)
ルートベースの VPN の構成
ルートベースの VPN トンネルを作成するには、次の手順を実行します。
- 「サイト間 VPN > IPsec」に移動し、「追加」をクリックします。
- 名前を入力します。
-
全般設定を指定します。
設定 値 IP バージョン 指定された IP バージョンを使用するデータのみがトンネルを通過できます。
「IPv4」を選択します。
接続タイプ 「ルートベース (トンネルインターフェース)」を選択します。これにより、2つのエンドポイント間にトンネルインターフェースが作成されます。インターフェースの名前は xfrmで、その後に番号が続きます。ゲートウェイの種類 ゲートウェイの種類を選択します。
「接続を開始」を選択します。VPN サービスまたはデバイスが再起動するたびに、接続を確立します。
保存時にアクティベート このオプションを選択します。「保存」をクリックしたときに、VPN 接続がアクティベートされます。 -
暗号化設定を指定します。
設定 値 プロファイル トラフィック用の IPsec プロファイル。「支店 (IKEv2)」を選択します。 認証タイプ 認証タイプを選択します。
「RSA 鍵」を選択します。RSA 鍵を使用してエンドポイントを認証します。
ローカル RSA 鍵が自動的に生成されます。本社の Sophos Firewall から RSA 鍵をコピーして貼り付ける必要があります。
-
ローカルゲートウェイを設定します。
設定 値 リスニングインターフェース 接続リクエストを待機するインターフェース。WAN インターフェース ( Port2-172.20.120.15) を選択します。 -
リモートゲートウェイを設定します。
設定 値 ゲートウェイのアドレス 本社の Sophos Firewall の WAN IP アドレス ( 172.20.120.10) を入力します。注
ゲートウェイ IP アドレスまたは DNS ホスト名を入力する必要があります。「ゲートウェイの種類」が「接続を開始」に設定されているルートベースの VPN では、ワイルドカードアドレス (
*)を入力できません。 -
「保存」をクリックします。
- 「プロファイル > IPsec プロファイル」に移動し、「デッドピア検知」がオンになっていることを確認します。ピア (本社) に到達できない場合に実行するアクションを次の中から選択します。再開。
XFRM インターフェイスの編集
XFRM インターフェースは、ルートベースの VPN 接続を設定するときに、Sophos Firewall が WAN インターフェースに作成する仮想トンネルインターフェースです。
- 「ネットワーク > インターフェース」に移動します。
- IP アドレスとサブネットを指定します。例:
3.3.3.4/24 - 「保存」をクリックします。
アクセスの許可
デバイスアクセスの許可
- 「管理 > デバイスのアクセス」に移動します。
- 「Ping/Ping6」の「VPN」を選択します。
- 「適用」をクリックします。
ファイアウォールルールの追加
受信および送信 VPN トラフィックのファイアウォールルールを作成します。
- 「ルールとポリシー > ファイアウォールルール」に移動します。
- 「IPv4」プロトコルを選択します。
- 「ファイアウォールルールの追加 > 新しいファイアウォールルール」を選択します。
-
設定を指定します。
設定 値 ルール名 Inbound_Allowファイアウォールトラフィックのログ 設定を選択します。 送信元ゾーン VPN 送信元ネットワークとデバイス HO_LAN宛先ゾーン LAN 宛先ネットワーク BO_LAN -
「保存」をクリックします。
- 「IPv4」を選択し、「ファイアウォールルールの追加」を選択します。「新しいファイアウォールルール」を選択します。
-
設定を指定します。
設定 値 ルール名 Outbound_Allowファイアウォールトラフィックのログ 設定を選択します。 送信元ゾーン LAN 送信元ネットワークとデバイス BO_LAN宛先ゾーン VPN 宛先ネットワーク HO_LAN -
「保存」をクリックします。
ルートの追加
この例では、静的ルートと SD-WAN ルートを設定する方法を説明します。動的ルートについては、次を参照してください。
- 「ルーティング」 > 「静的ルート」に移動し、「IPv4 ユニキャストルート」の「追加」をクリックします。
-
ルートを以下のように設定します。
名前 設定 宛先 IP/ネットマスク 192.168.1.0/24インターフェース xfrm1-3.3.3.4 -
「保存」をクリックします。
- 「ルーティング > SD-WAN ルート」に移動します。
- 「IPv4」を選択して「追加」をクリックします。
- 「名前」を入力します。
- 「送信元ネットワーク」を
BO_LANに設定します。 -
「宛先ネットワーク」を
HO_LANに設定します。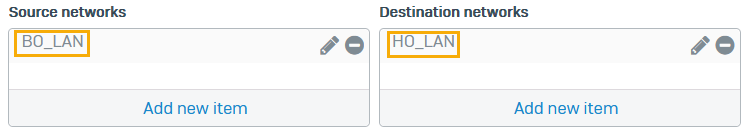
-
「リンク選択の設定」で、「プライマリゲートウェイとバックアップゲートウェイ」を選択します。
-
「プライマリゲートウェイ」のドロップダウンリストをクリックし、「追加」をクリックします。
- 名前を入力します。
- 「ゲートウェイ IP」で、本社の XFRM の IP アドレスを入力します (例:
3.3.3.3)。 - 「インタフェース」に、XFRM インターフェースを選択します (例:
xfrm1_3.3.3.4)。 - 「セキュリティ状態のチェック」をオンにする場合は、「監視条件」に本社の内部 IP アドレスを入力します (例:
192.168.1.2)。
-
必要に応じて、「指定されたゲートウェイを経由してのみルーティング」を選択できます。
トンネルが使用できない場合、ファイアウォールはトラフィックをドロップします。
-
「保存」をクリックします。
接続の確認
本社で、次の手順を実行します。
- ブランチオフィス LAN 上のデバイスに対して継続的に ping を実行します。Windows でコマンドプロンプトを起動し、
ping 192.168.3.10 -tと入力します。 - Sophos Firewall で、「診断 > パケットキャプチャ > 設定」に移動します。「BPF 文字列」に以下のように入力します:
host 192.168.1.10 and proto ICMP - 「保存」をクリックします。
- 「パケットキャプチャ」をオンにします。ping が成功すると、XFRM インターフェースから送信される ICMP トラフィックが表示されます。
- 「ログビューア」に移動します。
192.168.1.10を検索します。ping が成功すると、XFRM インターフェースから宛先 IP アドレス 192.160.1.10 への ICMP トラフィックが表示されます。
さらにトラブルシューティングを行うには、ファイアウォールルール ID を選択し、「ファイアウォールルールのフィルタリング」を選択します。これにより、Web 管理コンソールでファイアウォールルールが開き、設定を確認できます。
その他のリソース